
はじめに
HTTPS通信では、TLS通信を開始するときに ハンドシェイク という手続きを行います。
この ハンドシェイク で毎回コストがかかるのが サーバー証明書の送信 です。
TLS1.3では、同じクライアントが再接続する際にサーバー証明書の送信を省略できる仕組みが整備されました。
ここではその仕組みを紹介していきます。
RTTについて
「RTT(Round-Trip Time)」とは、データがブラウザとサーバー間を「1往復」するのにかかる時間のことです。
安全な通信を始めるための準備作業(TLSハンドシェイク)では、双方が情報をやり取りする必要があります。
従来のTLS 1.2では開始までに「2往復(2 RTT)」かかっていましたが、最新のTLS 1.3では「1往復(1 RTT)」に短縮されました。
これにより、Webサイトがより早く安全に表示されるようになっています。
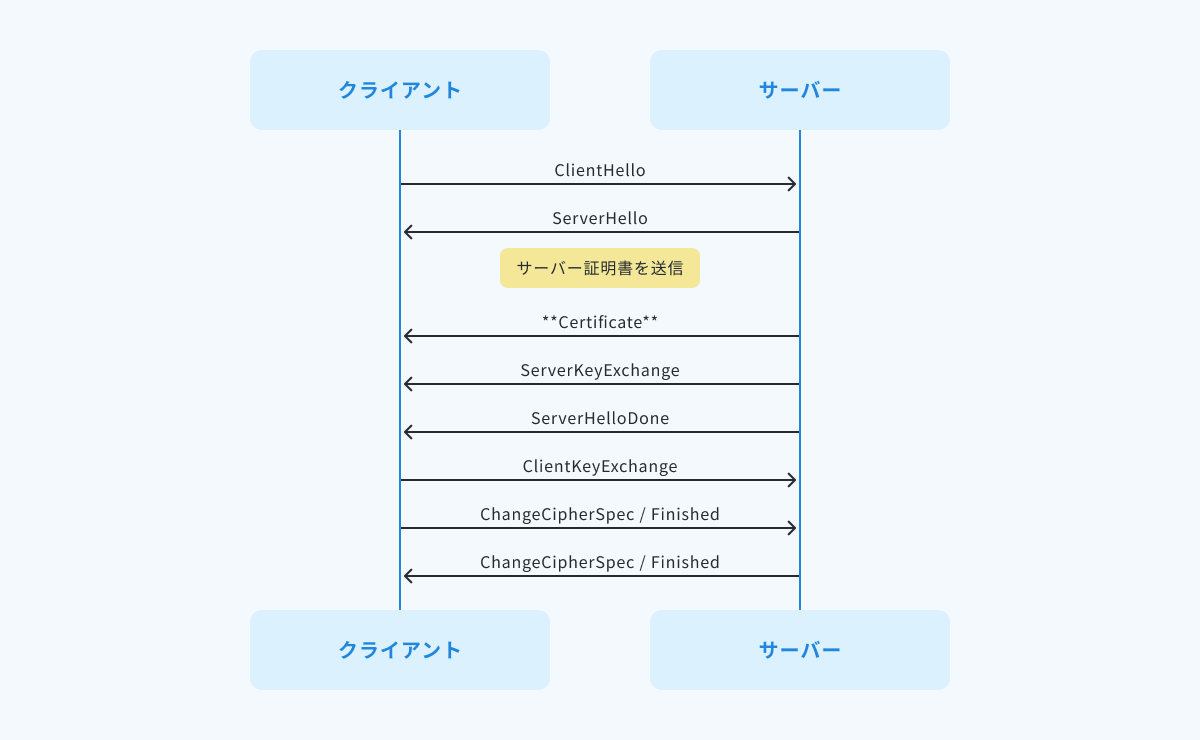
TLS1.2の場合(2-RTT)
TLS1.2にもセッション再開の仕組みはあったのですが、実装が複雑でブラウザ・サーバー間の互換性にも依存するため、 通常の ハンドシェイク になるケースが多く、その場合は毎回サーバー証明書が送られていました。
【メモ】
毎回の接続で証明書(数KB~数十KB)を送信するためラウンドトリップが増えるだけでなく、 クライアント側でも受信したサーバー証明書の検証が行われるなどのコストが発生していました。
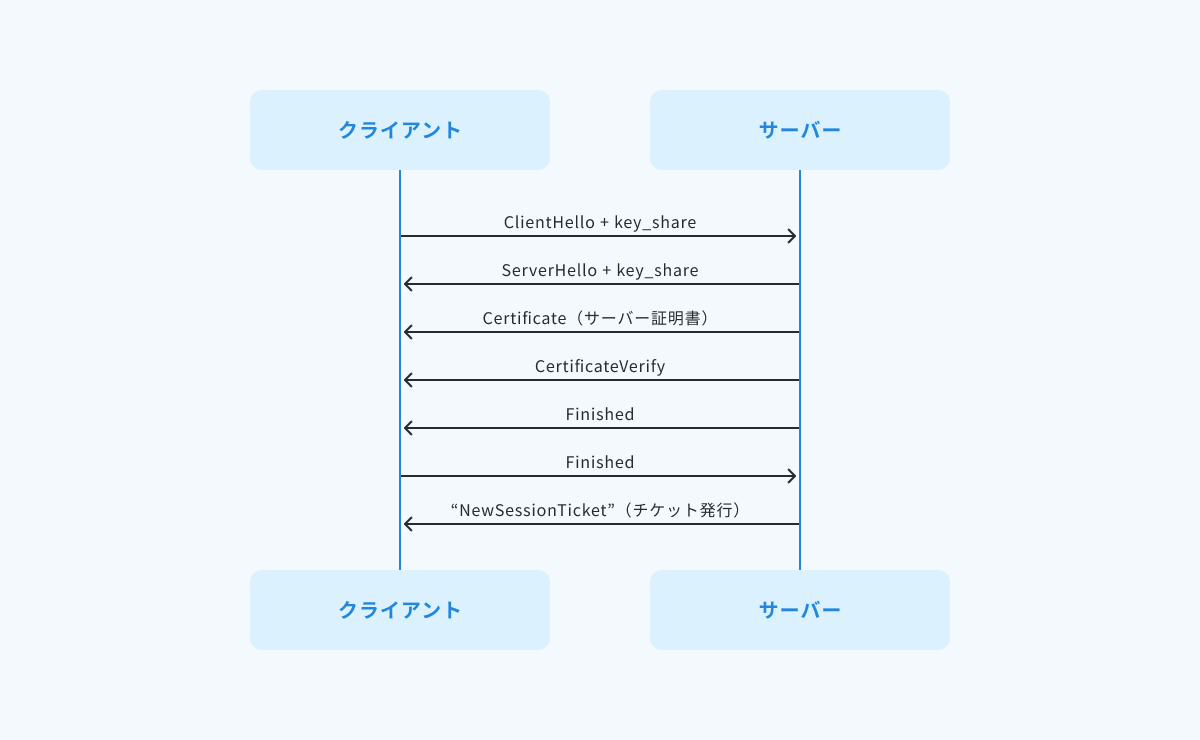
TLS1.3 - 初回接続(1-RTT)
TLS1.3では初回接続時にはサーバー証明書を送信しますが、 初回接続のハンドシェイクが完了した後、サーバーは "NewSessionTicket" を生成してクライアントに渡します。
これが次回接続で証明書送信を省略するための チケット になります。
【メモ】
"NewSessionTicket" はサーバーが発行する、次回接続用の チケット です。
サーバーの秘密鍵で暗号化された情報が含まれており、クライアントが保管しておきます。
有効期限が設定されます。
TLS1.3 - セッションの再開(1-RTT, 証明書の省略)
前回発行された "NewSessionTicket" を持つクライアントは、 ClientHello の pre_shared_key 拡張にチケットを添えて送信します。
サーバーはチケットを検証するだけで済むため、サーバー証明書の送信を省略できます。

おわりに
ここでは紹介していませんが、TLS1.3ではセッション再開と組み合わせて 0-RTT(ゼロラウンドトリップ)も定義しています。
この場合クライアントは ClientHello と同時にアプリケーションデータを送信できます。
ただしリプレイ攻撃のリスクもあるため、今回紹介した 1-RTT (通常のセッション再開)が多くのケースで利用されています。